

Micro-VPN là gì
Micro-VPN là giải pháp kết nối mạng an toàn, hoạt động dựa trên nguyên tắc kết nối “theo yêu cầu” và được “giới hạn phạm vi ở cấp độ ứng dụng”.
Thay vì thiết lập và duy trì một đường truyền toàn thời gian cho toàn bộ hệ điều hành của thiết bị, Micro-VPN tái thiết kế lại toàn bộ cơ chế quản lý vòng đời của đường truyền mật mã.
Công nghệ này chỉ thực hiện quá trình khởi tạo kết nối và mã hóa dữ liệu vào đúng thời điểm một ứng dụng cụ thể cần truyền tải thông tin về máy chủ nội bộ, và ngay lập tức phá hủy đường truyền khi phiên làm việc hoàn tất.
Nhờ vào khả năng dành phần lớn thời gian ở trạng thái chờ và loại bỏ hoàn toàn các quá trình truyền tải tín hiệu keep-alive không cần thiết, phần mềm lõi của Micro-VPN có dung lượng cực nhỏ, tiêu thụ bộ nhớ hệ thống ở mức tối thiểu và triệt tiêu các gói dữ liệu truyền tải dư thừa.
Hơn thế nữa, trong môi trường làm việc kỹ thuật số của doanh nghiệp, Micro-VPN không mã hóa hay định tuyến toàn bộ dữ liệu từ thiết bị bao gồm cả các ứng dụng cá nhân của người dùng mà chỉ tạo ra các đường truyền riêng biệt cho các ứng dụng doanh nghiệp được chỉ định trước (tính năng này thường được tích hợp chung dưới khái niệm Per-App VPN).
Cơ chế này đảm bảo tuyệt đối tính riêng tư cho nhân viên, đồng thời bảo vệ hệ thống mạng nội bộ khỏi nguy cơ lây nhiễm chéo từ các ứng dụng độc hại chưa được kiểm chứng có thể tồn tại trên cùng một thiết bị di động.
Kiến trúc và cơ chế vận hành
Kiến trúc 5 thành phần phân tán
Một hệ thống Micro-VPN chuẩn được xây dựng xoay quanh năm thành phần phụ thuộc lẫn nhau, mỗi thành phần đảm nhận một chức năng riêng biệt trong mô hình bảo mật phân tán.
Policy Engine (Bộ máy chính sách) là trung tâm ra quyết định đánh giá danh tính ứng dụng, điều kiện bảo mật và quyền hạn người dùng trước khi bất kỳ kết nối nào được thiết lập.
Thay vì cấp các thông tin xác thực có thời hạn dài, Policy Engine chỉ phát hành các token tạm thời, chỉ có giá trị trong một phiên truyền duy nhất để từ đó thu hẹp đáng kể khoảng thời gian mà kẻ tấn công có thể lợi dụng nếu token bị đánh cắp.
Thành phần này thường được tích hợp với các hệ thống phát hiện và ngăn chặn xâm nhập bên ngoài (IDPS) để thu hồi quyền truy cập ngay lập tức khi phát hiện hành vi bất thường.
Ví dụ: Nhân viên ngân hàng dùng ứng dụng di động để truy vấn dữ liệu khách hàng. Policy Engine sẽ kiểm tra: ứng dụng có hợp lệ không? Thiết bị có bị can thiệp không? Người dùng có quyền xem dữ liệu này không?
Chỉ khi cả ba điều kiện được thỏa mãn, kết nối mới được mở và quá trình chỉ diễn ra trong vài phút.
Client Micro-Tunnel hoạt động trực tiếp trên thiết bị đầu cuối, thường được nhúng vào ứng dụng dưới dạng thư viện SDK nhẹ.
Module này quản lý khởi tạo đường truyền, thực thi các quy tắc định tuyến theo từng ứng dụng và tự động xoay vòng khóa mã hóa trong suốt vòng đời phiên.
Vì vậy đảm bảo ngay cả khi phiên bị xâm phạm giữa chừng, thiệt hại cũng được khoanh vùng.
Gateway/Access Proxy được triển khai tại vành đai mạng doanh nghiệp, vùng DMZ hoặc edge cloud.
Nó đảm nhận vai trò nhận các đường truyền đến, xác thực token tạm thời do Policy Engine cấp và thực thi các chính sách phân vùng mạng trước khi chuyển tiếp lưu lượng đến máy chủ đích nội bộ.
Hỗ trợ ba thành phần chính trên là hai lớp nền tảng:
Lớp Bảo mật Danh tính và Thiết bị liên tục kiểm tra xem thiết bị kết nối có đáp ứng các tiêu chuẩn tuân thủ của tổ chức hay không bao gồm không bị jailbreak/root, yêu cầu PIN đang hoạt động và phiên bản hệ điều hành phù hợp.
Lớp Telemetry ghi lại các mẫu lưu lượng, sự kiện thực thi chính sách, thời lượng phiên và các đích đến bất thường phục vụ cho hoạt động bảo mật và giám sát hiệu suất.
Quy trình vận hành thời gian thực
Điều khiến Micro-VPN khác biệt so với kiến trúc VPN thông thường không chỉ nằm ở cấu trúc, mà còn ở nhịp vận hành.
Toàn bộ vòng đời kết nối từ yêu cầu truy cập đến truyền dữ liệu đến đóng đường truyền được thiết kế để hoàn thành trong vài mili-giây nên lớp bảo mật trở nên hoàn toàn trong suốt với người dùng cuối.
Quy trình bắt đầu khi một ứng dụng cụ thể tạo yêu cầu truy cập tài nguyên nội bộ.
Yêu cầu này ngay lập tức được Policy Engine đánh giá theo ngữ cảnh: danh tính ứng dụng, trạng thái bảo mật của thiết bị và phạm vi quyền hạn của người dùng.
Sau khi được phê duyệt, Policy Engine cấp một token có giới hạn thời gian là một thông tin xác thực mã hóa có hiệu lực tính bằng giây hoặc phút, không phải giờ hay ngày.
Client Micro-Tunnel dùng token này để khởi tạo đường truyền đến Gateway được chỉ định.
Gateway độc lập xác minh tính xác thực của token và áp dụng các quy tắc phân vùng mạng phù hợp.
Đây là lớp thực thi thứ hai: ngay cả một token hợp lệ cũng không thể vượt qua các chính sách phân vùng quy định ứng dụng nào được phép truy cập tài nguyên nội bộ nào.
Ví dụ: Ứng dụng quản lý kho của một nhà máy sản xuất chỉ có thể kết nối đến máy chủ cơ sở dữ liệu kho hàng dù token có hợp lệ đến đâu, ứng dụng này tuyệt đối không thể “nhảy” sang hệ thống tài chính hay nhân sự nội bộ.
Khi quá trình truyền dữ liệu hoàn tất hoặc khi token hết thời gian tồn tại (TTL) đường truyền tự động đóng lại và toàn bộ tài nguyên được giải phóng.
Mô hình vòng đời tạm thời này có nghĩa là không có dấu vết mạng liên tục nào để khai thác, không có kết nối thường trực nào để chiếm đoạt, không có trạng thái phiên còn sót lại nào mà kẻ tấn công có thể lợi dụng.
Mỗi yêu cầu truy cập mới đều khởi động lại đàm phán tin cậy từ đầu nên thể hiện nguyên tắc zero-trust ở dạng nghiêm ngặt nhất về mặt vận hành.
Xác thực danh tính và thiết bị
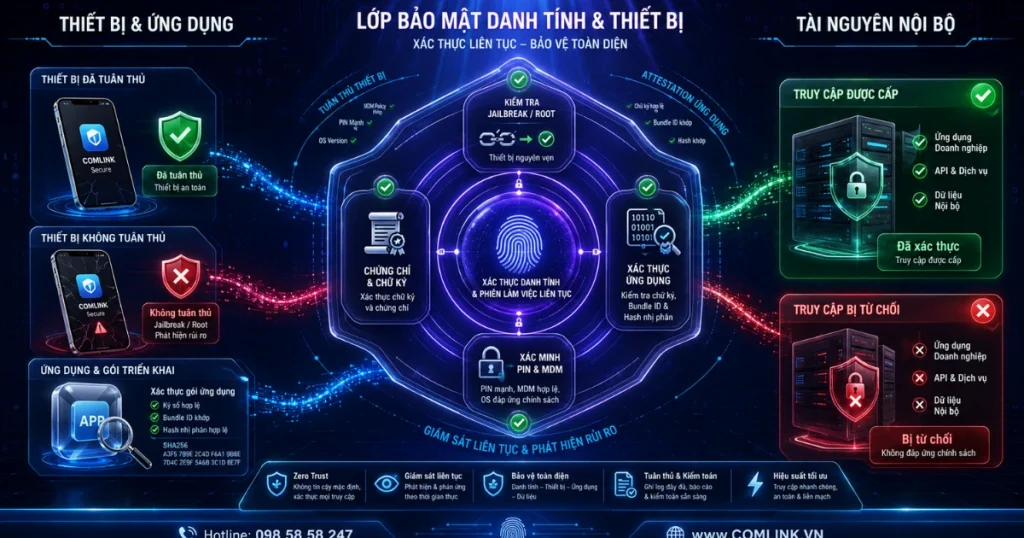
Các giải pháp VPN truyền thống thường chỉ xác thực người dùng một lần tại thời điểm kết nối rồi duy trì đường truyền mạng mở trong suốt phiên làm việc nhưng Micro-VPN hoàn toàn không sử dụng mô hình này.
Lớp Bảo mật Danh tính và Thiết bị thực hiện kiểm tra liên tục trong suốt phiên, không chỉ tại thời điểm khởi tạo.
Điều này có nghĩa là bất kỳ thay đổi nào về trạng thái thiết bị như phát hiện jailbreak, chứng chỉ bị thu hồi hoặc hệ điều hành bị hạ cấp đều có thể kích hoạt chấm dứt phiên ngay lập tức ngay giữa quá trình truyền dữ liệu.
Xác thực ứng dụng (Application attestation) là một trong những khía cạnh kỹ thuật tinh vi nhất của lớp này.
Trước khi một phiên Micro-VPN được cấp phép, hệ thống xác minh bằng mã hóa rằng ứng dụng yêu cầu chưa bị can thiệp, đang hoạt động từ định danh gói đã khai báo và khớp với chữ ký nhị phân đã được phê duyệt.
Khả năng này đặc biệt quan trọng trong môi trường di động, nơi các ứng dụng được cài từ nguồn ngoài hoặc đóng gói lại có thể cố mạo danh phần mềm doanh nghiệp hợp lệ để xâm nhập trái phép vào hệ thống nội bộ.
Ví dụ: Một hacker tạo ra một bản sao giả mạo ứng dụng nội bộ của công ty, cài lên điện thoại nhân viên và cố gắng kết nối vào hệ thống. Cơ chế application attestation sẽ phát hiện chữ ký nhị phân không khớp và từ chối kết nối ngay lập tức dù thông tin đăng nhập của người dùng hoàn toàn hợp lệ.
Tích hợp kiểm tra tuân thủ thiết bị bao gồm phát hiện jailbreak/root, xác minh cấu hình PIN và thực thi chính sách Quản lý thiết bị di động (MDM) đảm bảo các phiên Micro-VPN chỉ có thể bắt nguồn từ các thiết bị đáp ứng tiêu chuẩn bảo mật cơ sở của tổ chức.
Vì vậy biến danh tính thiết bị thành một tham số bảo mật hạng nhất, quan trọng ngang với danh tính người dùng.
Hơn nữa còn đồng thời bịt kín một lớp lỗ hổng lớn vốn có trong các hệ thống chỉ dựa vào xác thực bằng thông tin đăng nhập.
Bảo mật tại ranh giới tính toán
Tính khả thi của Micro-VPN trên phần cứng di động và nhúng phụ thuộc rất lớn vào việc lựa chọn các thuật toán mã hóa có thể cung cấp bảo mật cấp doanh nghiệp mà không gây gánh nặng quá mức lên CPU.
Các triển khai VPN tiêu chuẩn thường dựa vào AES-256 là một mật mã đối xứng cung cấp hiệu quả bảo mật rất cao nhưng có chi phí tính toán không nhỏ, đặc biệt đáng kể trên các thiết bị di động hạn chế pin hoặc các thiết bị IoT công suất thấp.
Các triển khai Micro-VPN giải quyết hạn chế này thông qua các mật mã nguyên thủy nhẹ:
Mật mã đường cong Elliptic (ECC) cung cấp các thao tác khóa bất đối xứng như trao đổi khóa và xác minh chữ ký số với chi phí tính toán thấp hơn nhiều so với các hệ thống dựa trên RSA truyền thống, trong khi vẫn đạt độ bảo mật tương đương hoặc vượt trội.
ChaCha20-Poly1305 đã nổi lên là lựa chọn hàng đầu thay thế cho mã hóa đối xứng.
Đây là dạng mật mã dòng được thiết kế đặc biệt cho hiệu quả triển khai phần mềm, cung cấp tính bảo mật tương đương AES-256 và mã hóa xác thực mà không cần tăng tốc phần cứng.
Ví dụ: Trên một thiết bị IoT giám sát nhiệt độ kho lạnh vốn chạy trên chip ARM lõi đơn, pin nhỏ nên dùng AES-256 có thể làm cạn kiệt pin trong vài giờ.
Chuyển sang ChaCha20-Poly1305, thiết bị có thể duy trì kết nối mã hóa an toàn trong nhiều ngày mà không cần sạc lại.
Ngoài lựa chọn mật mã, các giao thức Micro-VPN còn sử dụng nén tiêu đề và rút ngắn chuỗi bắt tay để giảm thiểu kích thước gói tin là một tối ưu hóa thiết yếu trong môi trường không dây, nơi dung lượng tiêu đề dư thừa có thể ảnh hưởng đáng kể đến cả độ trễ lẫn mức tiêu thụ pin.
Kết hợp lại, những kỹ thuật này giúp Micro-VPN vận hành trong giới hạn nghiêm ngặt về tính toán và băng thông của mạng di động hiện đại trong khi vẫn duy trì tính toàn vẹn mã hóa mà bảo mật doanh nghiệp đòi hỏi.
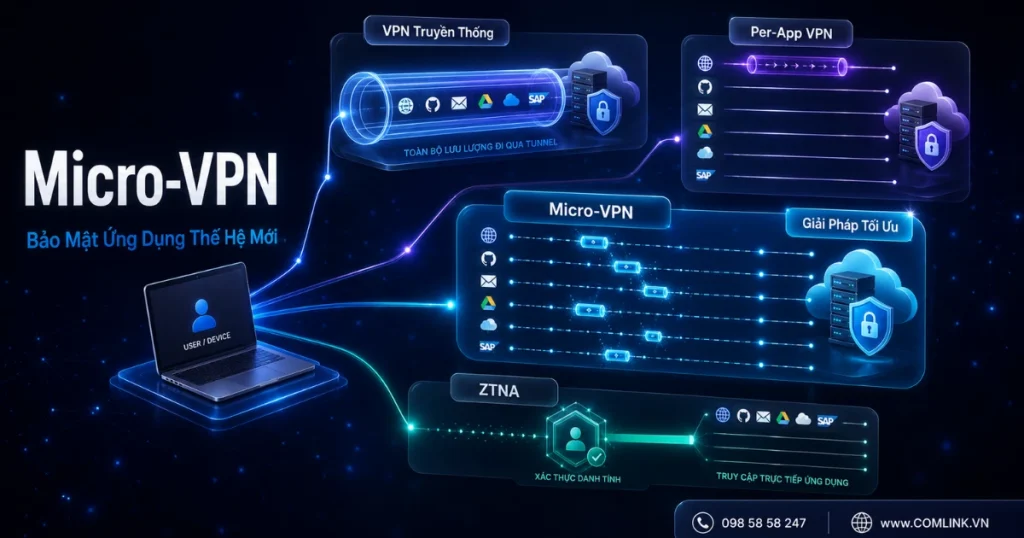
So sánh với các giải pháp khác
| Tiêu Chí Đánh Giá | Kiến Trúc VPN Truyền Thống (Full Device Tunnel) |
Per-App VPN (Mạng riêng ảo cấp ứng dụng) |
Micro-VPN (VPN Vi mô) |
ZTNA (Zero Trust Network Access) |
|---|---|---|---|---|
| Phạm vi bảo vệ và kiểm soát | Định tuyến toàn bộ lưu lượng của hệ điều hành và thiết bị vật lý qua mạng doanh nghiệp. | Chỉ định tuyến lưu lượng của từng ứng dụng cụ thể được quản trị viên cấu hình. | Giới hạn ở ứng dụng được chỉ định, nhưng hoạt động tinh gọn dưới dạng luồng dữ liệu chuyên biệt (network layer scoped). | Mô hình Người dùng đến Ứng dụng (User-to-App). Không bao giờ cấp quyền truy cập vào hạ tầng mạng thực tế. |
| Trạng thái và Vòng đời kết nối | Luôn bật (Always-on) hoặc do người dùng bật thủ công, duy trì kết nối liên tục bất kể có dữ liệu hay không. | Có thể bật tự động khi ứng dụng được khởi chạy và duy trì trong suốt thời gian ứng dụng mở. | Kết nối siêu ngắn, thiết lập on-demand và tự động đóng ngay lập tức khi không có dữ liệu truyền tải. | Yêu cầu xác thực và ủy quyền liên tục theo từng yêu cầu truy cập đơn lẻ dựa trên ngữ cảnh rủi ro. |
| Sự phụ thuộc vào hệ thống quản lý (MDM/MAM) | Không bắt buộc phải có hệ thống quản lý, nhưng tiềm ẩn rủi ro lây nhiễm cao nếu thiết bị cá nhân không an toàn. | Bắt buộc phải có giải pháp Quản lý Thiết bị Di động (MDM) để cấu hình sâu vào profile của hệ điều hành. | Không yêu cầu đăng ký MDM. Công nghệ được tích hợp trực tiếp vào mã nguồn ứng dụng thông qua SDK (MAM). | Không bắt buộc MDM, hoạt động linh hoạt dựa trên việc rà soát liên tục tư thế bảo mật (posture) của thiết bị. |
| Khả năng ngăn chặn dịch chuyển ngang (Lateral Movement) | Hoàn toàn không có. Khi đã kết nối thành công, rủi ro mã độc lây lan quét toàn bộ mạng nội bộ là rất cao. | Bị hạn chế. Chỉ ứng dụng được kết nối mới truy cập được vào dải mạng nội bộ nhưng vẫn tiềm ẩn rủi ro ở tầng ứng dụng. | Ngăn chặn tối đa. Đường hầm mã hóa tới tận đích đến và đóng ngay sau khi hoàn tất, giảm thiểu bề mặt tấn công. | Chặn hoàn toàn. Các kết nối được môi giới một chiều từ trong ra ngoài (Outbound brokered), che giấu hoàn toàn địa chỉ IP. |
| Tác động đến tiêu thụ năng lượng và băng thông | Cực kỳ lớn. Rút cạn pin thiết bị di động và IoT nhanh chóng do cơ chế Keep-alive duy trì kết nối TCP. | Mức độ tác động vừa phải, nhưng vẫn duy trì tiêu tốn năng lượng khi ứng dụng đang mở trong nền. | Tiêu thụ năng lượng gần như bằng 0 khi ở trạng thái chờ. Giảm thiểu chi phí truyền tải dữ liệu qua LPWAN. | Tối ưu hóa độ trễ và băng thông thông qua mạng lưới các trạm điện toán đám mây (Cloud PoPs) phân tán toàn cầu. |
Tối ưu cho IoT
Bảo mật truyền thống tiêu hao năng lượng
Ở trung tâm của bài toán bảo mật IoT tồn tại một mâu thuẫn căn bản là những thiết bị cần được bảo vệ mạng mạnh mẽ nhất lại chính là những thiết bị kém khả năng duy trì bảo mật đó nhất.
Thiết bị đầu cuối IoT hiện đại bao gồm đồng hồ đo điện thông minh, cảm biến độ ẩm đất trong nông nghiệp, và thiết bị theo dõi hàng hóa trong logistics đều được thiết kế để hoạt động độc lập trong thời gian dài với ngân sách năng lượng tối thiểu.
Pin dạng đồng xu với tuổi thọ dự kiến lên đến năm năm là tiêu chuẩn phổ biến trong các triển khai này và hiệu quả năng lượng chi phối từng khía cạnh thiết kế của thiết bị.
Vấn đề nảy sinh khi các giao thức mã hóa thông thường được đưa vào hệ thống.
Các triển khai VPN truyền thống dù dựa trên IPsec hay SSL vốn không được thiết kế với phần cứng cấp vi điều khiển trong tầm ngắm.
Các quy trình bắt tay mã hóa, tiến trình duy trì đường truyền liên tục, và các gói tin keepalive định kỳ của chúng tạo ra tải tính toán liên tục và hoàn toàn khác xa so với mô hình truyền dữ liệu gián đoạn đặc trưng của cảm biến IoT.
Một đồng hồ đo điện chỉ truyền vài kilobyte dữ liệu tiêu thụ mỗi ba mươi phút không thể gánh chịu chi phí năng lượng để duy trì một đường truyền mã hóa “sống” giữa các lần truyền.
Hậu quả của sự không tương thích này rất nghiêm trọng và đo lường được.
Các triển khai thực tế cố chạy VPN client thông thường trên thiết bị dùng pin đồng xu liên tục cho thấy tuổi thọ pin dự kiến năm năm sụp đổ xuống còn vài tuần hoặc vài tháng trong điều kiện thực tế.
Đây không phải là sự kém hiệu quả ở mức biên mà đây là sự không tương thích kiến trúc căn bản khiến các phương pháp VPN truyền thống hoàn toàn không khả thi về mặt kỹ thuật trong bối cảnh IoT tiêu thụ điện thấp.
Ví dụ: Tại một dự án lưới điện thông minh ở tỉnh Bình Dương, các đồng hồ điện tử được lắp đặt với module VPN chuẩn để mã hóa dữ liệu tiêu thụ gửi về trung tâm.
Chỉ sau ba tháng vận hành, gần 40% thiết bị phải thay pin thay vì chu kỳ dự kiến là năm năm.
Nguyên nhân trực tiếp là đường truyền VPN liên tục hoạt động ngay cả khi không có dữ liệu cần truyền.
Giới hạn hạ tầng mạng: Tải Trọng LPWAN
Thách thức về năng lượng còn bị ảnh hưởng bởi hạ tầng truyền thông mà hầu hết thiết bị IoT phụ thuộc vào.
Khác với các đầu cuối doanh nghiệp hoạt động trên kết nối Wi-Fi băng thông cao hay 5G, các thiết bị IoT ngoài thực địa chủ yếu truyền dữ liệu qua Mạng diện rộng công suất thấp (LPWAN), bao gồm Narrowband IoT (NB-IoT), LoRaWAN và LTE-M.
Các tiêu chuẩn mạng này được tối ưu hóa cho tốc độ dữ liệu thấp và vùng phủ sóng rộng nhưng chúng áp đặt giới hạn nghiêm ngặt về kích thước tải trọng gói tin.
Do đó tạo ra một rào cản thứ hai, không kém phần nghiêm trọng, đối với việc triển khai VPN thông thường.
NB-IoT và LTE-M áp dụng kích thước tải trọng tối đa cho mỗi lần truyền nhỏ hơn nhiều so với phần overhead phát sinh từ quá trình thương lượng thiết lập đường truyền VPN thông thường.
Quá trình bắt tay nhiều gói tin để thiết lập một security association IPsec có thể dễ dàng vượt quá ngưỡng tải trọng này.
Khi điều đó xảy ra, phân mảnh IP trở nên không thể tránh khỏi, kéo theo overhead truyền lại, các trạng thái lỗi giao thức, và tắc nghẽn mạng dây chuyền.
Trong các môi trường LPWAN bị ràng buộc về tài nguyên, các sự kiện phân mảnh như vậy không tự giải quyết êm thấm.
Vì vậy chúng tạo ra các lỗi truyền thông kéo dài khiến pin thiết bị tiếp tục cạn kiệt khi phần cứng liên tục cố gắng khôi phục kết nối.
Cơ chế này tạo ra một vòng thất bại lặp lại vì thiết bị càng cố duy trì kênh mã hóa bảo mật qua hạ tầng LPWAN, pin càng nhanh cạn và giao tiếp càng mất ổn định.
Ràng buộc tải trọng LPWAN vì vậy không chỉ là một giới hạn băng thông mà đó là sự không tương thích cấu trúc loại bỏ mọi giao thức VPN có overhead quản lý kết nối vượt quá khoảng 100–200 byte mỗi lần khởi tạo phiên.
Ví dụ: Hệ thống giám sát độ ẩm đất tại vùng canh tác lúa ở Đồng bằng sông Cửu Long sử dụng cảm biến kết nối NB-IoT. Mỗi gói tin gửi về cổng dữ liệu chỉ chứa 20–50 byte thông tin thực sự hữu ích.
Nếu áp dụng VPN IPsec, quá trình bắt tay ban đầu có thể tiêu tốn tới 2.000–5.000 byte tương đương gấp 100 lần dung lượng dữ liệu thực.
Vì vậy mạng liên tục phân mảnh gói tin, cảm biến không ngừng thử kết nối lại và pin cạn kiệt chỉ trong vài tuần.
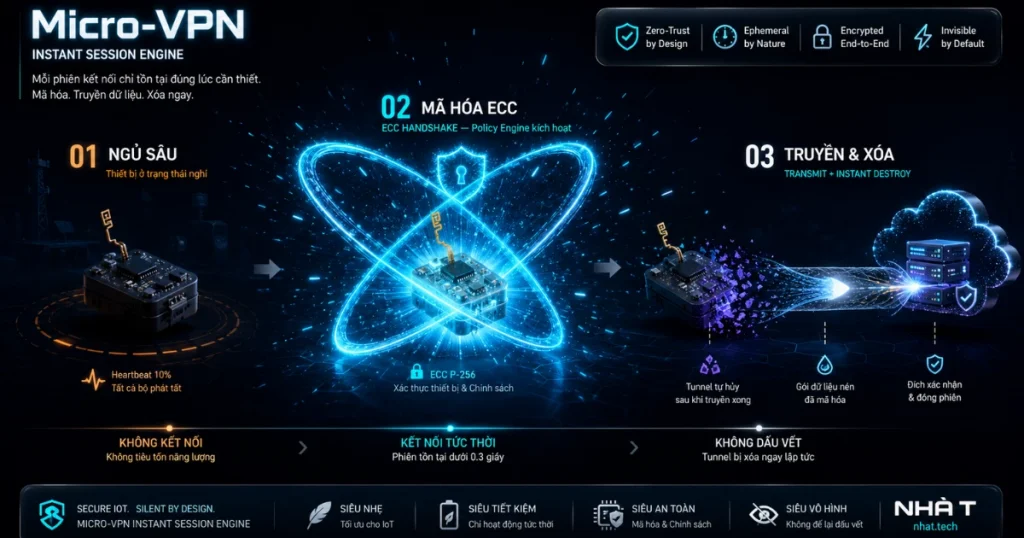
Micro-VPN: Bảo mật phù hợp với giới hạn vật lý
Micro-VPN giải quyết đồng thời thách thức cạn kiệt năng lượng và giới hạn kích thước tải trọng thông qua tái định nghĩa căn bản về điều mà một phiên truyền thông bảo mật cần thực sự là gì.
Thay vì duy trì các đường truyền mã hóa liên tục, Micro-VPN vận hành theo mô hình phiên tức thời, đặc thù gắn hoạt động bảo mật trực tiếp với các sự kiện truyền dữ liệu thực tế.
Trình tự vận hành được thiết kế chính xác cho tiêu thụ điện thấp.
Cảm biến IoT dành phần lớn thời gian hoạt động ở chế độ ngủ sâu, với bộ phát sóng và bộ xử lý được tắt hoàn toàn.
Khi bộ lập lịch nội bộ của thiết bị xác định rằng có tải trọng dữ liệu sẵn sàng để truyền, một Policy Engine nhẹ sẽ được kích hoạt.
Engine này khởi tạo phiên Micro-VPN sử dụng Mật mã Đường cong Elliptic (ECC) là một tiêu chuẩn mã hóa được chọn đặc biệt vì đạt được các đảm bảo bảo mật mạnh mẽ với chi phí tính toán và byte-overhead thấp hơn đáng kể so với các phương án RSA hay Diffie-Hellman.
Quá trình thương lượng phiên được rút gọn xuống mức khả thi tối thiểu, tải trọng dữ liệu được mã hóa và truyền đi và đường truyền bị phá hủy ngay lập tức và có chủ đích sau khi xác nhận giao hàng thành công.
Bằng cách loại bỏ hoàn toàn trạng thái đường truyền liên tục, Micro-VPN cũng loại bỏ bề mặt tấn công gắn liền với các phiên mã hóa tồn tại lâu dài.
Không có đường truyền nào để chặn, phát lại, hay chiếm đoạt giữa các sự kiện truyền dữ liệu.
Mỗi phiên được cô lập về mặt mã hóa so với mọi phiên khác, nghĩa là ý định xâm phạm một sự kiện truyền duy nhất không tạo ra đòn bẩy nào đối với các lần truyền trong quá khứ hay tương lai.
Các nhà phân tích ngành xác nhận Micro-VPN không phải là một tối ưu hóa VPN gia tăng, mà là lớp bảo mật nền tảng cần thiết để triển khai an toàn.
Do đó có thể mở rộng hàng tỷ thiết bị IoT trên các lĩnh vực hạ tầng trọng yếu trên toàn thế giới.
Ví dụ: Tại một nhà máy sản xuất ở Khu công nghiệp VSIP Bình Dương, hàng trăm cảm biến nhiệt độ và rung động giám sát dây chuyền sản xuất được kết nối qua NB-IoT.
Với Micro-VPN, mỗi cảm biến chỉ “thức dậy” 4 lần mỗi giờ, khởi tạo phiên ECC trong vài mili giây, gửi gói dữ liệu 30 byte đã mã hóa, rồi lập tức đóng phiên và trở về chế độ ngủ.
Do đó pin CR2032 duy trì hoạt động liên tục hơn 4 năm, trong khi toàn bộ dữ liệu sản xuất được bảo vệ đầu-cuối mà không có bất kỳ đường truyền nào bị “treo” trong mạng.
Ứng dụng trong thực tế
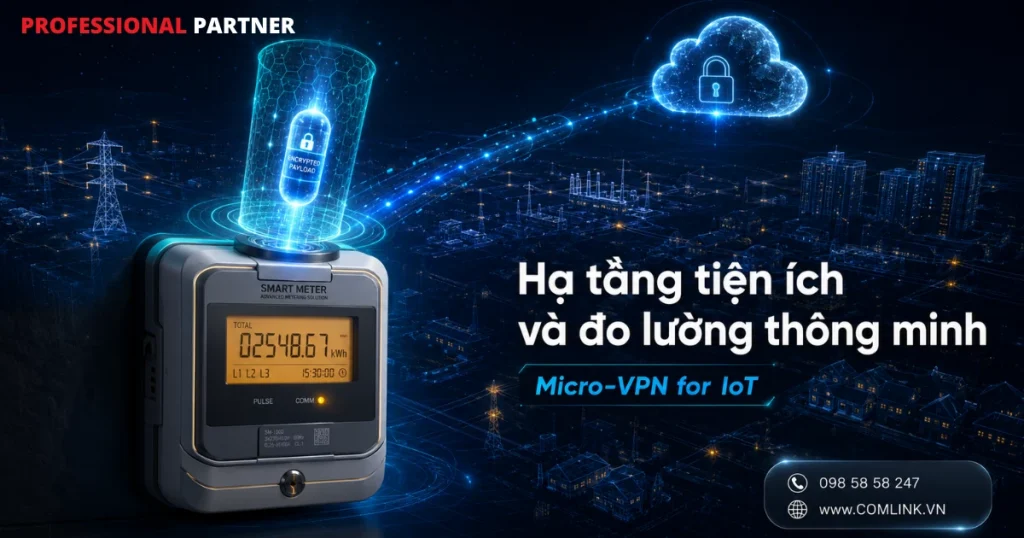
Hạ tầng tiện ích và đo lường thông minh
Các mạng lưới tiện ích hiện đại phụ thuộc vào luồng dữ liệu tiêu thụ liên tục để tối ưu hóa hiệu suất lưới điện, phát hiện bất thường và đảm bảo tính chính xác trong thanh toán.
Đồng hồ thông minh được triển khai với số lượng hàng triệu thiết bị trên các mạng phân phối điện, nước và khí đốt truyền dữ liệu qua các giao thức mạng diện rộng công suất thấp (LPWAN) như NB-IoT và LTE-M.
Đây là những giao thức được thiết kế chuyên biệt cho kiểu truyền thông gián đoạn, băng thông thấp trong môi trường bị giới hạn về năng lượng.
Vấn đề khi áp dụng công nghệ VPN thông thường lên các thiết bị này mang tính căn bản, không phải ngẫu nhiên.
Các VPN client truyền thống đòi hỏi duy trì đường truyền kết nối liên tục, gửi tín hiệu keep-alive định kỳ và xử lý mã hóa liên tục tất cả những điều này tạo ra gánh nặng không cân xứng lên các thiết bị chạy bằng pin đồng xu và chỉ truyền vài kilobyte dữ liệu theo lịch định sẵn.
Riêng phần overhead (chi phí xử lý nền) cũng đủ rút ngắn tuổi thọ pin từ vài tháng đến vài năm, đẩy chi phí bảo trì lên cao khi nhân rộng ra hàng triệu điểm đầu cuối.
Micro-VPN giải quyết vấn đề này bằng cách chỉ kích hoạt mã hóa đúng vào thời điểm mỗi chu kỳ báo cáo định kỳ thường là 15 phút một lần để đóng gói dữ liệu đo lường trong một payload được mã hóa và xác thực rồi giải phóng toàn bộ tài nguyên mã hóa ngay sau khi truyền xong.
Mô hình theo phiên này đảm bảo dữ liệu tiêu thụ của khách hàng được bảo vệ khỏi nguy cơ bị nghe lén.
Hơn nữa còn giữ nguyên các đặc tính vận hành giúp đồng hồ thông minh hoạt động hiệu quả ở quy mô lớn.
Các đơn vị cung cấp dịch vụ tiện ích nhờ đó có được những lợi ích về tuân thủ và toàn vẹn dữ liệu của truyền thông mã hóa mà không phải đánh đổi hiệu quả phần cứng là yếu tố sống còn trong bài toán kinh tế hạ tầng của họ.
Y tế kỹ thuật số và IoMT
Mạng lưới vạn vật y tế (IoMT) là một trong những phân khúc nhạy cảm nhất về bảo mật trong hệ sinh thái IoT.
Các thiết bị theo dõi sinh hiệu đeo trên người, cảm biến sinh học năng lượng thấp và thiết bị xét nghiệm tại điểm chăm sóc (POCT) liên tục thu thập dữ liệu sinh lý như biến thiên nhịp tim, nồng độ glucose trong máu, độ bão hòa oxy vốn vừa mang tính cá nhân cao vừa có giá trị lâm sàng thiết yếu.
Một sự cố rò rỉ trên luồng dữ liệu này gây hậu quả vượt xa phạm vi vi phạm quyền riêng tư, tiềm ẩn nguy cơ ảnh hưởng đến an toàn bệnh nhân và các quyết định lâm sàng.
Các khung bảo mật dữ liệu cấp y tế, bao gồm các quy định như HIPAA tại Hoa Kỳ và các tiêu chuẩn tương đương trên toàn cầu, yêu cầu bảo vệ mạnh mẽ cho mọi hoạt động truyền thông tin sức khỏe được bảo vệ (PHI).
Tuy nhiên, các thiết bị tạo ra dữ liệu đó lại thường thuộc nhóm bị giới hạn tài nguyên nhất trong cả hệ sinh thái IoT được thiết kế để tối thiểu hóa trọng lượng, tối đa hóa tuổi thọ pin và giảm thiểu tỏa nhiệt nhằm đảm bảo sự tiện nghi cho bệnh nhân và độ bền của thiết bị.
Micro-VPN bổ sung một lớp bảo mật được hiệu chỉnh riêng cho những ràng buộc đó.
Thay vì yêu cầu một đường truyền mã hóa liên tục, nó cung cấp mã hóa theo nhu cầu, chỉ kích hoạt khi dữ liệu sinh lý sẵn sàng để truyền đến hệ thống hồ sơ sức khỏe điện tử (EHR) hoặc nền tảng dữ liệu lâm sàng.
Cách tiếp cận này hỗ trợ theo dõi sức khỏe thời gian thực ở quy mô lớn đặc biệt có giá trị trong các chương trình theo dõi bệnh nhân từ xa và quản lý bệnh mãn tính trong khi vẫn duy trì sự tuân thủ nghiêm ngặt với các quy định bảo vệ dữ liệu.
Nhà sản xuất thiết bị y tế nhờ đó có thể cung cấp khả năng kết nối có ý nghĩa lâm sàng mà không buộc phải lựa chọn giữa bảo mật và khả năng sử dụng của thiết bị.
Ví dụ: Một bệnh nhân đái tháo đường đang sử dụng thiết bị theo dõi glucose liên tục (CGM) tại nhà. Cứ mỗi 5 phút, thiết bị đo nồng độ đường huyết và truyền dữ liệu về máy chủ lâm sàng.
Với Micro-VPN, phiên mã hóa chỉ tồn tại trong vài mili-giây của lần truyền đó, giúp pin thiết bị kéo dài nhiều tuần thay vì vài ngày trong khi bác sĩ vẫn nhận được dữ liệu an toàn, đầy đủ để điều chỉnh phác đồ điều trị kịp thời.
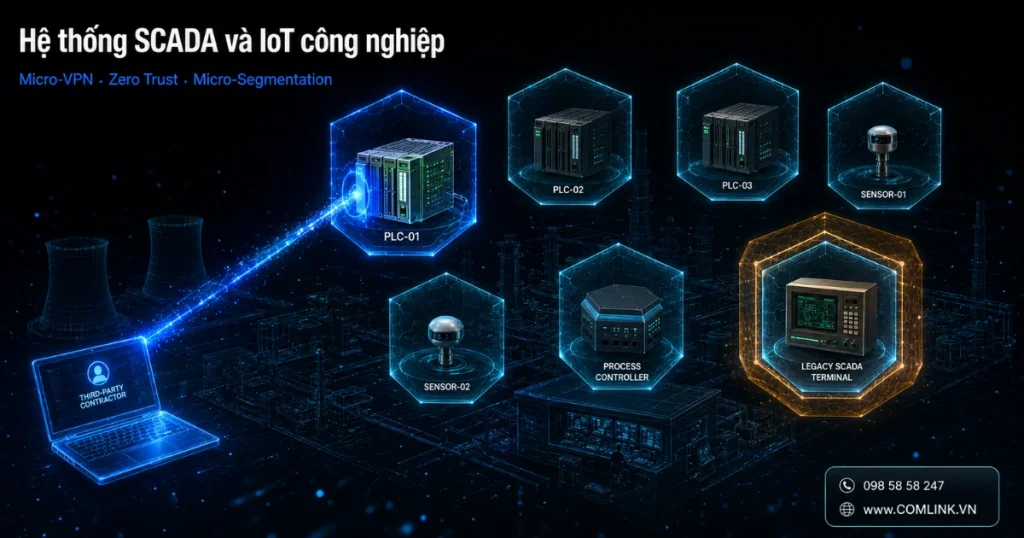
Hệ thống SCADA và IoT công nghiệp
Môi trường kiểm soát công nghiệp là lĩnh vực ứng dụng bảo mật mạng với rủi ro đặc biệt cao.
Các hệ thống Điều khiển và Thu thập dữ liệu Giám sát (SCADA) cùng các Bộ điều khiển Logic Lập trình (PLC) liên quan điều hành các quy trình vật lý tại nhà máy điện, cơ sở xử lý nước, đường ống dẫn dầu và dây chuyền sản xuất.
Truy cập trái phép vào những hệ thống này không chỉ đơn giản là rò rỉ dữ liệu mà đó là một sự cố an toàn tiềm ẩn với hậu quả thực tế ngoài đời sống.
Phương pháp truyền thống để bảo mật truy cập từ xa trong môi trường công nghệ vận hành (OT) duy trì phiên VPN liên tục cho kỹ sư bảo trì hoặc nhà thầu bên thứ ba nên tự tạo ra một lỗ hổng cấu trúc nghiêm trọng.
Khi một đường truyền VPN truyền thống đã được thiết lập, phiên đã xác thực tạo ra con đường di chuyển ngang trong mạng.
Vì vậy một thông tin xác thực bị xâm phạm hoặc một điểm đầu cuối bị nhiễm mã độc có thể lan ra toàn bộ mạng, vươn tới những phạm vi xa hơn nhiều so với mục tiêu ban đầu.
Trong môi trường công nghiệp với nhiều thiết bị kế thừa chạy hệ điều hành lỗi thời không thể vá lỗi hay cập nhật, nguy cơ này càng trở nên nguy hiểm hơn.
Micro-VPN giải quyết điều này thông qua kiến trúc Zero Trust kết hợp với vi phân đoạn mạng.
Thay vì cấp quyền truy cập mạng rộng rãi sau khi xác thực, nó thiết lập kết nối được định phạm vi chính xác đến một thiết bị cụ thể duy nhất như một nút cảm biến nhất định, một PLC cụ thể hoặc một bộ điều khiển quy trình được xác định mà không để lộ tô-pô mạng xung quanh.
Mô hình này đặc biệt có giá trị trong các tình huống nhà cung cấp bên thứ ba cần truy cập, khi các nhà thầu chỉ cần kết nối tạm thời và có mục tiêu cụ thể để thực hiện bảo trì hoặc chẩn đoán.
Hơn nữa, Micro-VPN hỗ trợ đóng gói bảo mật cho phần cứng công nghiệp kế thừa không thể chạy các tác nhân bảo mật hiện đại về cơ bản bọc những hệ thống chưa được vá lỗi trong một lớp bảo vệ.
Từ đó giảm đáng kể bề mặt tấn công của chúng trước các mối đe dọa từ internet.
Ví dụ: Tại một nhà máy xử lý nước sạch, kỹ sư của nhà cung cấp thiết bị cần kết nối từ xa để chẩn đoán sự cố trên một PLC cụ thể. Với VPN thông thường, sau khi xác thực, kỹ sư đó về lý thuyết có thể truy cập toàn bộ mạng OT của nhà máy.
Với Micro-VPN theo mô hình Zero Trust, kết nối chỉ được định phạm vi đúng đến thiết bị PLC cần chẩn đoán và phiên tự động đóng sau khi nhiệm vụ hoàn tất mà không để lại bất kỳ đường truy cập nào còn mở.
Nông nghiệp thông minh và logistics
Cảm biến IoT nông nghiệp và thiết bị theo dõi logistics hoạt động trong các điều kiện ràng buộc mà hầu hết kiến trúc bảo mật doanh nghiệp không được thiết kế để đáp ứng.
Đầu dò độ ẩm đất, bộ điều khiển tưới tiêu tự động và thẻ theo dõi chuỗi lạnh thường được triển khai ở các vị trí hẻo lánh không có điện lưới nên phụ thuộc vào pin nhỏ với mục tiêu duy trì hoạt động nhiều năm.
Trong nhiều trường hợp, kết nối di động gián đoạn và dữ liệu được truyền không thường xuyên như một cảm biến đất có thể chỉ báo cáo vài lần mỗi ngày.
Các giao thức VPN thông thường sẽ khiến những triển khai như vậy trở nên bất khả thi.
Yêu cầu duy trì đường truyền liên tục bao gồm các gói tin keep-alive gửi định kỳ để tránh hết thời gian kết nối sẽ tiêu thụ điện liên tục, bất kể có dữ liệu thực sự nào đang được truyền hay không.
Với một thiết bị được thiết kế để tồn tại ba đến năm năm trên một bộ pin, gánh nặng nền này là một rủi ro vận hành nghiêm trọng.
Micro-VPN thay đổi tình trạng này bằng cách loại bỏ hoàn toàn mô hình đường truyền luôn bật.
Các thiết bị có thể bước vào trạng thái ngủ sâu giữa các chu kỳ báo cáo, tiêu thụ điện ở mức tối thiểu.
Khi một sự kiện truyền dữ liệu được kích hoạt, thiết bị thức dậy, thu thập các phép đo môi trường, tập hợp một payload mã hóa nhỏ gọn, truyền an toàn qua hạ tầng mạng diện rộng hiện có bao gồm NB-IoT, vệ tinh hoặc LoRaWAN khi phù hợp và lập tức quay lại trạng thái ngủ.
Không có kết nối liên tục nào được duy trì, không có lưu lượng keep-alive nào được tạo ra và tài nguyên pin chỉ bị tiêu hao tỷ lệ với hoạt động dữ liệu thực tế.
Ví dụ: Một doanh nghiệp logistics vận chuyển dược phẩm yêu cầu giám sát nhiệt độ liên tục trong suốt hành trình từ kho lạnh ở Hà Nội đến bệnh viện tại Cần Thơ có hành trình kéo dài 36 giờ qua nhiều vùng có sóng di động yếu.
Thẻ theo dõi chuỗi lạnh sử dụng Micro-VPN chỉ thức dậy mỗi 10 phút để ghi và mã hóa dữ liệu nhiệt độ, rồi lại ngủ ngay.
Pin nhỏ gọn đủ dùng cho cả hành trình, trong khi toàn bộ lịch sử nhiệt độ đến tay bộ phận kiểm soát chất lượng dưới dạng dữ liệu được mã hóa và xác thực đầy đủ.
Đối với các nhà vận hành logistics theo dõi lô hàng qua các chuỗi cung ứng kéo dài nhiều ngày, và các doanh nghiệp nông nghiệp giám sát điều kiện canh tác trên hàng nghìn héc-ta.
Vì thế hiệu quả này chuyển hóa trực tiếp thành chu kỳ triển khai dài hơn, chi phí bảo trì thấp hơn và bảo mật dữ liệu đáng tin cậy mà không phải đánh đổi khả năng kết nối.
Có thể bạn quan tâm

Liên hệ
Địa chỉ
Tầng 6 184 Phương Liệt
Phường Phương Liệt
Thành phố. Hà Nội
info@comlink.com.vn
Phone
+84 98 58 58 247